iPhone Pejabat Jerman Diduga Jadi Sasaran Spyware
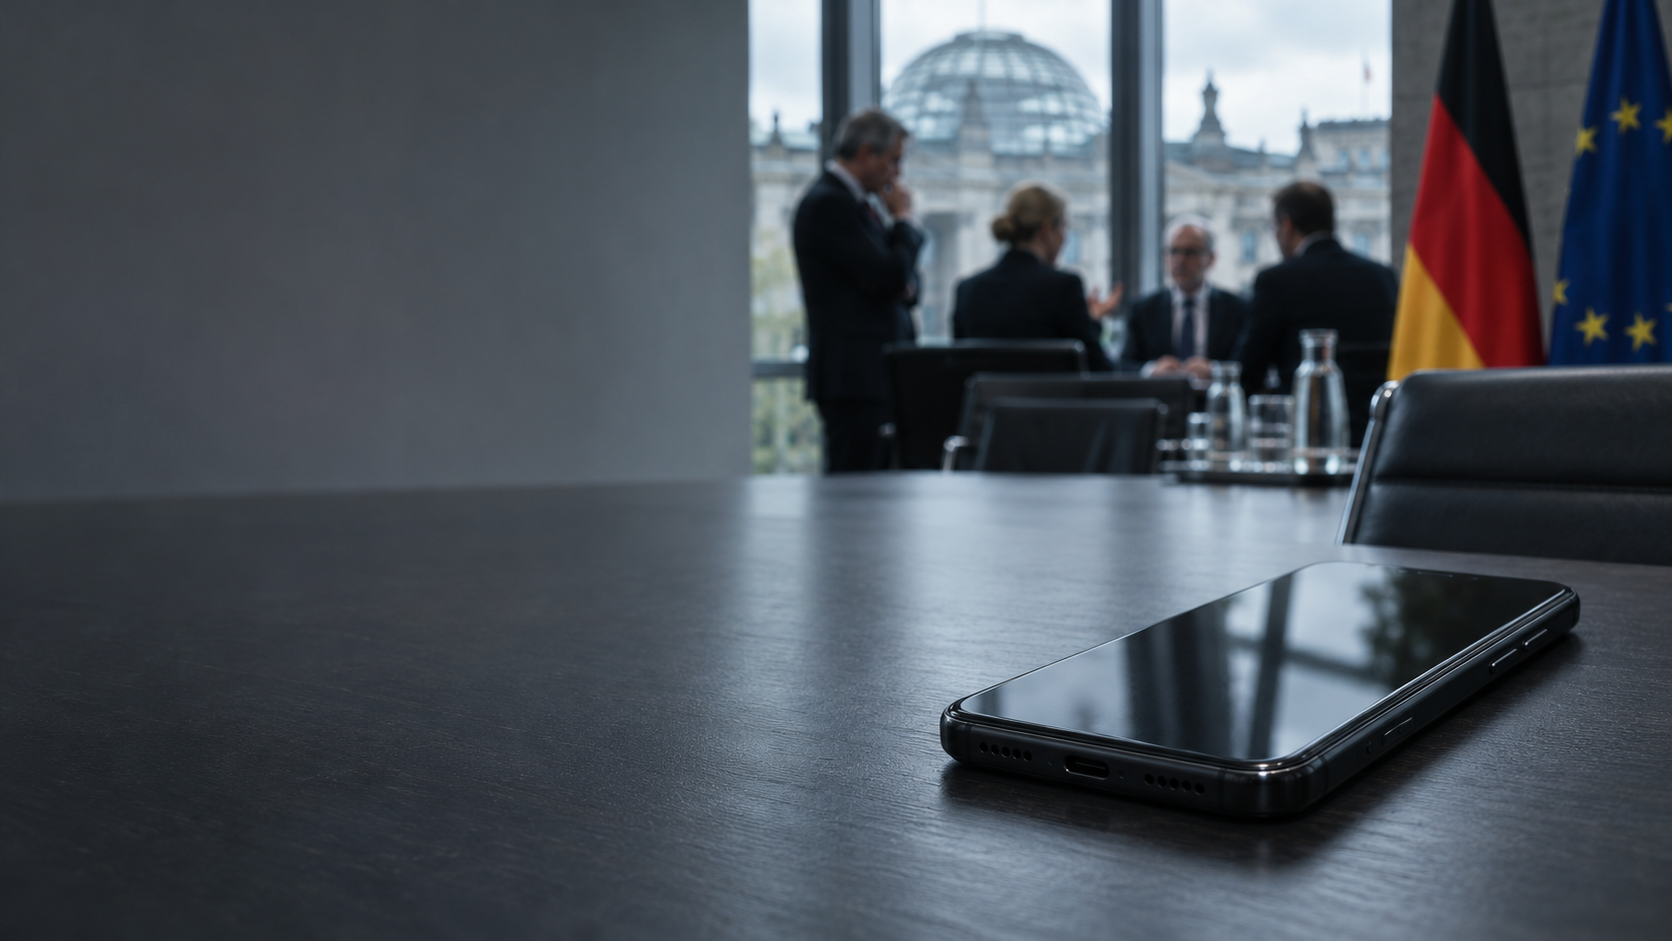
Apple dilaporkan mengirimkan peringatan keamanan setelah iPhone milik sejumlah pejabat Jerman masuk dalam daftar pengawasan yang berkaitan dengan dugaan serangan spyware. Informasi ini menyoroti risiko terhadap perangkat pejabat pemerintah karena telepon pintar dapat menyimpan komunikasi, kontak, dokumen, serta akses ke berbagai layanan penting.
Namun, informasi yang tersedia belum menjelaskan apakah perangkat tersebut benar-benar berhasil diretas. Masuknya iPhone ke dalam daftar pengawasan dan diterimanya peringatan dari Apple menunjukkan dugaan ancaman bertarget, tetapi belum membuktikan bahwa penyerang telah menguasai perangkat atau mencuri data tertentu. Sumber 1
Kasus ini juga belum mengungkap identitas pejabat yang menerima peringatan, nama spyware, pihak yang diduga menjalankan operasi pengawasan, jumlah perangkat terdampak, maupun waktu pasti aktivitas tersebut. Karena itu, kesimpulan mengenai skala serangan perlu menunggu keterangan resmi dan pemeriksaan teknis.
Fakta Utama
- Sejumlah iPhone milik pejabat Jerman disebut masuk dalam daftar pengawasan.
- Apple mengirimkan peringatan keamanan kepada pengguna yang dinilai berpotensi menjadi sasaran.
- Dugaan ancaman berkaitan dengan spyware.
- Nama perangkat lunak, pelaku, jumlah perangkat, dan waktu kejadian belum diketahui.
- Belum ada kepastian bahwa perangkat berhasil ditembus.
- Belum tersedia informasi terverifikasi mengenai data yang menjadi sasaran atau telah diakses.
Istilah “masuk radar” atau “masuk daftar pengawasan” berbeda dari “berhasil diretas”. Status tersebut dapat menunjukkan bahwa perangkat atau penggunanya dianggap relevan bagi suatu operasi, tetapi tidak dengan sendirinya membuktikan adanya kompromi perangkat.
Peringatan Apple menunjukkan adanya penilaian risiko terhadap pengguna tertentu. Peringatan itu bukan pengumuman bahwa seluruh pengguna iPhone menghadapi ancaman yang sama dan bukan pula laporan lengkap mengenai hasil penyelidikan.
Mengapa Peringatan Apple Menjadi Perhatian
Perangkat pejabat pemerintah dapat menyimpan atau mengakses komunikasi internal, daftar kontak, agenda perjalanan, dokumen kerja, serta akun yang terhubung dengan layanan organisasi.
Perangkat pribadi juga dapat mengungkap struktur dan kebiasaan institusi. Percakapan dengan kolega, jadwal pertemuan, lokasi, dan daftar kontak dapat membantu pihak tidak berwenang memetakan hubungan kerja serta jaringan komunikasi.
Risiko tidak selalu berhenti pada satu pengguna. Jika akun digunakan untuk mengakses dokumen bersama atau berkomunikasi dengan pejabat lain, serangan terhadap satu perangkat dapat meningkatkan risiko bagi pihak yang terhubung dengannya.
Peringatan langsung dari Apple menunjukkan risiko yang lebih serius daripada ancaman siber umum. Meski demikian, penerima harus memeriksa isi peringatan melalui saluran resmi dan tidak langsung menyimpulkan bahwa perangkat telah dikuasai.
Apa Itu Spyware?
Spyware adalah perangkat lunak yang dirancang untuk memantau aktivitas perangkat atau mengambil informasi tanpa sepengetahuan pemiliknya. Kemampuan setiap spyware bergantung pada cara masuk, celah yang dimanfaatkan, izin yang diperoleh, dan tujuan operasi.
Dalam kondisi tertentu, spyware dapat berusaha mengakses pesan, kontak, foto, lokasi, data aplikasi, atau informasi akun. Perangkat lunak tertentu juga dapat menargetkan mikrofon dan kamera. Namun, belum ada informasi mengenai kemampuan teknis spyware dalam kasus pejabat Jerman.
Spyware dapat masuk melalui kelemahan perangkat lunak, pesan, tautan, lampiran, aplikasi, atau akun yang telah disusupi. Sebagian serangan membutuhkan interaksi korban, sedangkan serangan lain dapat memanfaatkan kelemahan yang tidak terlihat oleh pengguna.
Karena detail teknis belum dipublikasikan, tidak tepat menyatakan bahwa spyware telah membaca pesan, menyalakan kamera, merekam panggilan, atau mengambil foto dari iPhone pejabat Jerman. Semua itu merupakan kemungkinan umum, bukan fakta yang telah dikonfirmasi.
Perbedaan Spyware Umum dan Serangan Bertarget
Spyware yang disebarkan secara massal biasanya menargetkan banyak korban untuk mencuri data, mengambil alih akun, memantau aktivitas, atau memperoleh keuntungan finansial. Serangan ini kerap menggunakan pesan berbahaya, aplikasi palsu, situs tiruan, atau teknik penipuan.
Serangan bertarget memilih individu berdasarkan jabatan, akses, aktivitas, hubungan, atau nilai informasi yang dimiliki. Pejabat pemerintah, diplomat, jurnalis, aktivis, dan eksekutif perusahaan dapat menjadi sasaran karena perangkat mereka berpotensi memuat informasi strategis.
Serangan semacam itu dapat memerlukan pengumpulan informasi awal, pemilihan waktu, pesan yang disesuaikan, dan teknik untuk menghindari deteksi. Peringatan khusus dari Apple perlu ditindaklanjuti lebih serius daripada sekadar menghapus pesan mencurigakan.
Peringatan tersebut belum menjawab siapa pelakunya. Tanpa penyelidikan teknis dan keterangan resmi, tidak boleh ada kesimpulan mengenai negara, kelompok, motif, atau jenis perangkat lunak yang digunakan.
Dampak Potensial terhadap Keamanan Pemerintahan
Kebocoran komunikasi dapat mengungkap prioritas kebijakan, rencana pertemuan, hubungan diplomatik, struktur organisasi, atau identitas kontak penting. Informasi kecil seperti jadwal, nama pengguna, dan pola komunikasi juga dapat digabungkan untuk menyusun serangan lanjutan.
Kemungkinan dampaknya meliputi:
- Spionase terhadap komunikasi resmi.
- Pemetaan jaringan hubungan di pemerintahan.
- Pemantauan aktivitas dan lokasi.
- Pencurian dokumen atau kredensial.
- Pemerasan berdasarkan informasi pribadi.
- Manipulasi informasi atau operasi pengaruh.
- Serangan lanjutan terhadap akun dan perangkat lain.
Daftar tersebut menggambarkan risiko yang mungkin muncul dari kompromi perangkat, bukan bukti bahwa dampak itu telah terjadi. Skala dan akibat sebenarnya hanya dapat diketahui melalui pemeriksaan forensik, analisis akun, dan penyelidikan organisasi terkait.
Cara Membaca Peringatan Ancaman dari Apple
Peringatan ancaman bertarget berbeda dari notifikasi keamanan biasa. Pemberitahuan pembaruan sistem, peringatan kata sandi, dan notifikasi aplikasi berbahaya dapat diterima banyak pengguna. Sebaliknya, peringatan ancaman bertarget ditujukan kepada pengguna tertentu yang dinilai berpotensi menjadi sasaran operasi canggih.
Penerima perlu memeriksa:
- Apakah pemberitahuan muncul melalui kanal resmi Apple.
- Apakah pesan meminta kata sandi, kode verifikasi, atau data pembayaran.
- Apakah tautan mengarah ke alamat resmi.
- Apakah isi peringatan sesuai dengan notifikasi pada akun atau perangkat.
- Apakah tim keamanan organisasi menerima informasi serupa.
Penipu dapat mengatasnamakan Apple untuk mengirim pesan palsu. Pemeriksaan sebaiknya dilakukan dengan membuka pengaturan dan layanan resmi secara langsung, bukan melalui tautan dalam pesan. Pejabat pemerintah juga perlu menghubungi tim keamanan internal atau layanan teknologi informasi organisasi.
Hal yang Belum Dapat Disimpulkan
Peringatan Apple tidak otomatis membuktikan bahwa perangkat telah sepenuhnya dikuasai penyerang. Peringatan dapat menunjukkan penilaian risiko, indikasi aktivitas, atau dugaan bahwa pengguna termasuk sasaran operasi.
Belum diketahui:
- Identitas pelaku dan motif pengawasan.
- Lama aktivitas pengawasan.
- Jenis data yang ditargetkan.
- Apakah data telah diakses.
- Apakah perangkat lain ikut menjadi sasaran.
- Apakah terdapat hubungan dengan serangan terhadap negara lain.
- Apakah perangkat telah menjalani pemeriksaan forensik.
Perbedaan antara indikasi dan bukti penting dalam peliputan keamanan siber. Istilah yang lebih tepat adalah “diduga menjadi sasaran”, “masuk radar pengawasan”, atau “menerima peringatan ancaman”, bukan langsung menyatakan perangkat “diretas”.
Langkah bagi Penerima Peringatan
Perbarui iPhone dan Perangkat Terkait
Pasang pembaruan sistem terbaru melalui kanal resmi. Perbarui aplikasi komunikasi dan pekerjaan, lalu periksa komputer, tablet, serta perangkat cadangan yang terhubung dengan akun yang sama.
Amankan Akun
Gunakan autentikasi dua faktor dan kata sandi unik untuk akun Apple serta layanan penting. Periksa daftar perangkat, sesi masuk, nomor pemulihan, alamat surat elektronik, dan metode autentikasi. Laporkan perubahan yang tidak dikenali kepada tim keamanan.
Aktifkan Perlindungan Tambahan
Pengguna berisiko tinggi perlu mempertimbangkan fitur perlindungan tambahan yang tersedia pada iPhone. Fitur tersebut membantu mengurangi risiko, tetapi tidak menggantikan pemeriksaan profesional dan tidak membuktikan bahwa perangkat bebas dari kompromi.
Batasi Komunikasi Sensitif
Jangan membahas informasi rahasia melalui perangkat yang sedang diperiksa. Hindari mengirim dokumen penting, kredensial, atau rencana kerja sampai tim keamanan memberikan arahan. Gunakan perangkat cadangan yang telah diperbarui, dikonfigurasi dengan benar, dan diverifikasi.
Simpan Bukti
Catat waktu menerima peringatan, identitas perangkat, isi pemberitahuan, pesan atau tautan mencurigakan, perubahan perilaku perangkat, aktivitas akun yang tidak biasa, serta kontak yang mungkin menerima pesan terkait.
Jangan menghapus data, memasang ulang sistem, atau mengubah konfigurasi secara terburu-buru jika perangkat akan diperiksa secara forensik. Tindakan tersebut dapat menghilangkan bukti digital.
Implikasi bagi Jerman dan Eropa
Kasus ini menunjukkan perlunya kebijakan khusus untuk perangkat pejabat yang menangani informasi sensitif. Pemerintah dapat menerapkan perangkat yang dikelola organisasi, pembaruan wajib, pemantauan aktivitas mencurigakan, pelatihan keamanan, dan prosedur pelaporan insiden.
Perangkat pribadi juga perlu diatur apabila digunakan untuk pekerjaan resmi. Organisasi harus mengetahui akun dan layanan yang mengakses informasi institusi tanpa mengabaikan perlindungan data pribadi.
Peringatan Apple sebaiknya menjadi pemicu investigasi, bukan masalah individual semata. Tim keamanan perlu memeriksa akun, dokumen yang diakses, kontak yang berkomunikasi dengan target, dan kemungkinan pola serangan terhadap pejabat lain.
Investigasi perlu menjaga bukti, menghindari tindakan yang merusak data, serta memisahkan fakta terverifikasi dari dugaan. Komunikasi resmi sebaiknya menjelaskan hal yang diketahui, hal yang belum diketahui, dan tindakan yang perlu dilakukan penerima.
Pertanyaan yang Masih Terbuka
- Berapa jumlah pejabat yang menerima peringatan?
- Kapan perangkat tersebut masuk daftar pengawasan?
- Apa dasar Apple mengirimkan notifikasi?
- Siapa yang membuat atau mengoperasikan spyware?
- Apakah ada perangkat yang terbukti berhasil disusupi?
- Data apa yang kemungkinan menjadi sasaran?
- Apakah serangan hanya menyasar pejabat Jerman?
- Apakah otoritas Jerman telah memeriksa perangkat terkait?
- Apakah ada perangkat lain yang terhubung dengan akun yang sama?
- Apakah Apple akan menerbitkan pembaruan mengenai kasus ini?
Pertanyaan tersebut tidak boleh dijawab dengan spekulasi. Informasi tambahan perlu berasal dari Apple, otoritas Jerman, laporan teknis, atau pemeriksaan forensik yang dapat diverifikasi.
Kesimpulan
Apple dilaporkan mengirimkan peringatan keamanan setelah iPhone milik sejumlah pejabat Jerman masuk radar pengawasan yang berkaitan dengan dugaan spyware. Kasus ini memperlihatkan bahwa perangkat pejabat dapat menjadi sasaran serangan siber bertarget karena menyimpan komunikasi, kontak, dokumen, dan akses bernilai tinggi.
Peringatan Apple tidak otomatis membuktikan bahwa iPhone berhasil diretas. Penerima tetap harus memperbarui perangkat, mengamankan akun, memeriksa sesi masuk, membatasi komunikasi sensitif, dan meminta pemeriksaan profesional.
Pemerintah dan organisasi perlu memperlakukan peristiwa ini sebagai risiko institusional. Pemeriksaan tidak boleh berhenti pada satu perangkat karena akun, kontak, dokumen, dan perangkat lain mungkin turut berkaitan.
Sampai ada bukti tambahan, istilah yang paling tepat adalah dugaan serangan bertarget dan risiko pengawasan, bukan kepastian bahwa seluruh perangkat telah berhasil dikompromikan.
Tanya Jawab
Apa yang terjadi pada iPhone pejabat Jerman?
Sejumlah iPhone milik pejabat Jerman disebut masuk daftar pengawasan yang berkaitan dengan dugaan spyware. Apple kemudian mengirimkan peringatan keamanan kepada pengguna yang dianggap berpotensi menjadi sasaran.
Apakah peringatan Apple berarti iPhone sudah diretas?
Belum tentu. Peringatan menunjukkan risiko atau dugaan ancaman bertarget, tetapi tidak otomatis membuktikan bahwa perangkat telah dikuasai atau datanya dicuri.
Apa yang harus dilakukan setelah menerima peringatan spyware?
Perbarui sistem dan aplikasi, aktifkan autentikasi dua faktor, periksa perangkat yang terhubung, batasi komunikasi sensitif, dan hubungi tim keamanan atau ahli forensik digital.
Apa itu spyware?
Spyware adalah perangkat lunak yang dirancang untuk memantau aktivitas atau mengambil informasi dari perangkat tanpa sepengetahuan pemiliknya. Kemampuannya dapat berbeda-beda.
Mengapa pejabat pemerintah menjadi target?
Pejabat dapat memiliki akses terhadap informasi strategis, komunikasi internal, dokumen, dan jaringan penting. Informasi tersebut dapat digunakan untuk spionase, pemetaan jaringan, pemerasan, atau operasi pengaruh.
Apakah semua pengguna iPhone menghadapi bahaya yang sama?
Tidak. Kasus ini berkaitan dengan dugaan serangan bertarget terhadap individu tertentu. Semua pengguna tetap perlu memperbarui perangkat, memakai kata sandi unik, mengaktifkan autentikasi dua faktor, dan mewaspadai pesan mencurigakan.